 |
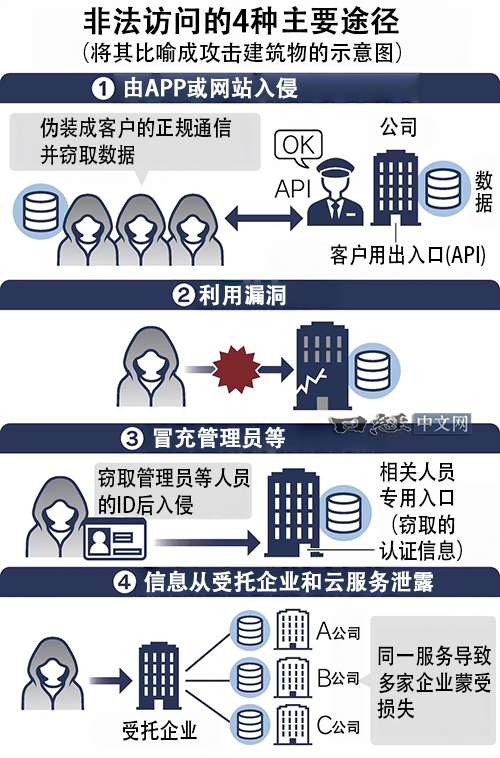
针对日本企业的非法访问事件接连发生。目前已查明,企业遭到非法访问的入侵途径大致可分为四种类型。已出现通过Web APP等正规路径入侵,或劫持管理员权限的案例。企业的当务之急是对运用体制等进行检查。
监控不严,攻击者利用正规通信渠道入侵
在四种入侵途径中,受害案例增加最为明显的是,恶意利用网站或APP等连接客户数据的正规通信渠道发动的攻击。
SourceNext、经营烤肉店“烧肉King”的日本物语公司(The Monogatari Corporation),以及经营日本“汉堡王”的BK Japan(东京都千代田区)等都遭遇过此类攻击。
通过APP访问客户数据时,需要通过一个名为“应用程序编程接口”(Application Programming Interface,API)的窗口。API本来发挥着关卡的作用,用于控制用户能够看到的信息以及操作内容。
但是,如果控制措施或监控机制薄弱,攻击者也可以绕过API获取信息。攻击者会伪装成众多用户,多次窃取信息。
 |
网络安全企业LAC的董事仓持浩明表示:“管理密码等的设置薄弱,攻击者利用此前一直未被发现的细小漏洞滥用API的案例十分突出”。由于攻击者使用的是正规的通信渠道,因此很难将其识别为攻击行为。
日本数字厅的漏洞被利用
即使API设置得当,业务中使用的软件或系统的漏洞有时也会被利用。
如果将其比作闯入建筑物,就相当于攻击者撬开墙壁上的细小裂缝进入建筑物。尤其是老旧软件,以及漏洞公布后迟迟未能应对的软件等,都存在很高的风险。
人工智能(AI)咨询应答服务提供商Helpfeel(京都市)运营的图片分享APP“Gyazo”发生个人信息泄露的案例中,用于发送图片的服务器存在漏洞。
在日本数字厅超过24万条个人信息泄露的案例中,攻击者利用了网络设备的漏洞。
一旦系统发布漏洞修复补丁,该系统反而容易成为攻击目标,需要尽快完成修复。
第三种是管理员账号被盗取。引发日本大和证券、西铁城钟表信息泄露事件的客户服务系统的运营方——Scala Communications(东京涩谷),其账号认证遭到伪装冒充,系统管理后台被攻击者劫持。
系统管理员通常拥有查阅大量客户个人信息的权限。一旦攻击者伪装成管理员,就存在大规模信息一次性泄露的风险。
云服务攻击波及大量企业
最后一种是业务外包方等云服务提供商遭受攻击。针对单一服务的攻击,很容易让多家企业遭受损失。
运营社区网站的Commune(东京品川)、提供防灾信息服务的Arcadia(大阪府箕面市)、医院就诊预约系统服务商 Medley都曾成为攻击目标。作为客户的使用企业即便自身网站没有遭到攻击,也依然可能因此发生信息泄露。
若是外包合作模式,企业需要研究能否采取限制批量下载数据等手段,降低相关风险。
非法访问攻击的手段正变得越发隐蔽。美国Cloudflare的调查显示,流向Web APP等、疑似网络攻击的通信记录总量几乎没有增长。很多时候攻击痕迹很难立刻被发现,入侵行为难以被检测出来。
据推测,攻击者正在利用AI,针对每家企业挖掘薄弱点、锁定合适的入侵路径发起攻击。即便通信流量很小,攻击也能得手,高效窃取信息。
应对方面,首要是减少容易被攻击者盯上的API设计缺陷和漏洞。仓持表示:“希望企业对网站和APP,连同API一并落实完备的防御测试”。
还有一种观点认为:在攻击方借助AI提升攻击效率的当下,我们必须认识到,想要完全阻止入侵已经越来越困难。需要构建控制损失的机制,例如在系统设计上杜绝大批量数据外泄。
版权声明:日本经济新闻社版权所有,未经授权不得转载或部分复制,违者必究。