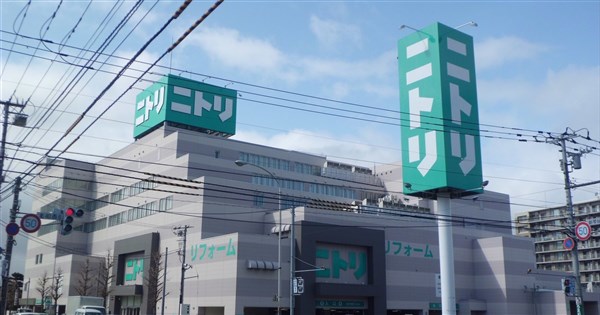
(中央社记者戴雅真东京11日专电)日本企业接连遭到网路攻击,家具连锁企业宜得利(NITORI)宣布,伺服器遭到非法存取,最多可能有3762万笔会员个资外泄,包括姓名、住址及电子邮件等资讯。另外,短期打工媒合平台Sharefull也传出约750万名使用者的个资可能外泄,甚至涉及银行帐户资料。
朝日电视台报导,宜得利控股表示,6日确认伺服器遭到非法存取,最多可能有约3762万笔会员及网路购物使用者的个人资料外泄。不过,由于系统并未保存信用卡资讯,因此不在此次可能外泄的范围内。
除了宜得利,提供短期打工媒合服务的Sharefull也表示,4日深夜发现管理系统遭到非法存取,虽然随即采取紧急措施,封锁入侵途径,但最多仍可能有约750万名使用者的帐号资讯外泄,内容涉及姓名、电话号码、电子邮件地址,甚至包括脸部照片、银行帐户、紧急联络人及在留资格等敏感资讯。
日本近期包括NTT DOCOMO、无印良品及GMO网际网路集团等大型企业也陆续传出资安事件,凸显企业个资保护面临严峻挑战。
根据全球资安大厂趋势科技(Trend Micro)调查,日本10月公布的网路攻击等资安事件达233件,创下单月历史新高。光是10月,涉及外泄的个人资料更高达约1亿8500万笔,较前一个月增加近一倍。
调查也发现,骇客已开始利用能够自主判断并执行任务的代理式AI(AI Agent)发动网路攻击,使企业面临更加复杂的资安威胁。
随著企业遭骇事件频传,资安检测需求也快速增加。静冈县滨松市一家提供系统弱点扫描服务的IT企业表示,10月以来咨询件数暴增至过去的约10倍。检测结果分为A到E共5个等级,但几乎没有企业的资安防护能够获得A级评价,部分企业甚至被发现超过100个资安漏洞。
业者指出,现在中小企业反而更容易成为攻击目标。有些中小企业承接大型企业的委外业务,骇客可能先攻击这些中小企业,再借此窃取大型企业的资讯。
换句话说,骇客可能不会直接攻击防护较完善的大型企业,而是先锁定资金或人力不足、资安防护相对薄弱的中小企业,再利用这些企业作为入侵大型企业的跳板。
专家提醒,AI让网路攻击变得更加容易,企业除了强化防护措施,也应定期检测系统漏洞,避免成为下一个受害者。