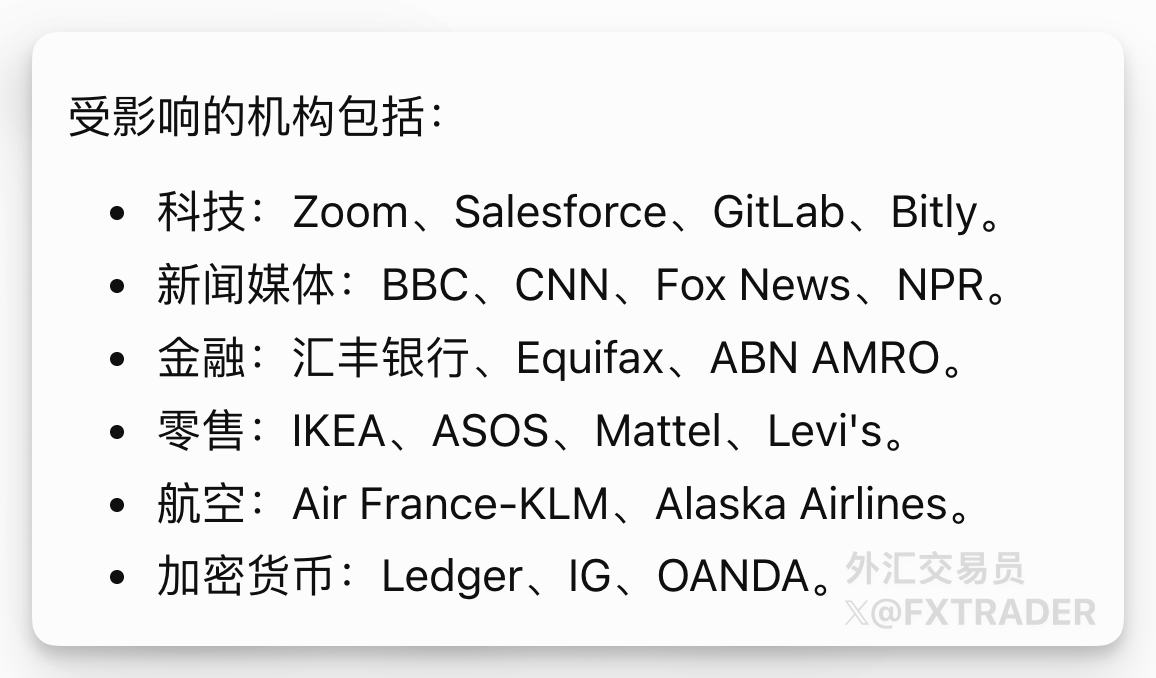
包括汇丰、Zoom、GitLab、CNN、彭博等全球178家机构和品牌的官网通过信任第三方服务被投毒。根据Report URI的报告,攻击者利用网站实验与个性化平台Optimizely,向这些机构的网站访客投放恶意JavaScript。也就是说,用户访问看似正常、拥有Https证书的正规网站,也可能执行攻击者注入的恶意代码。
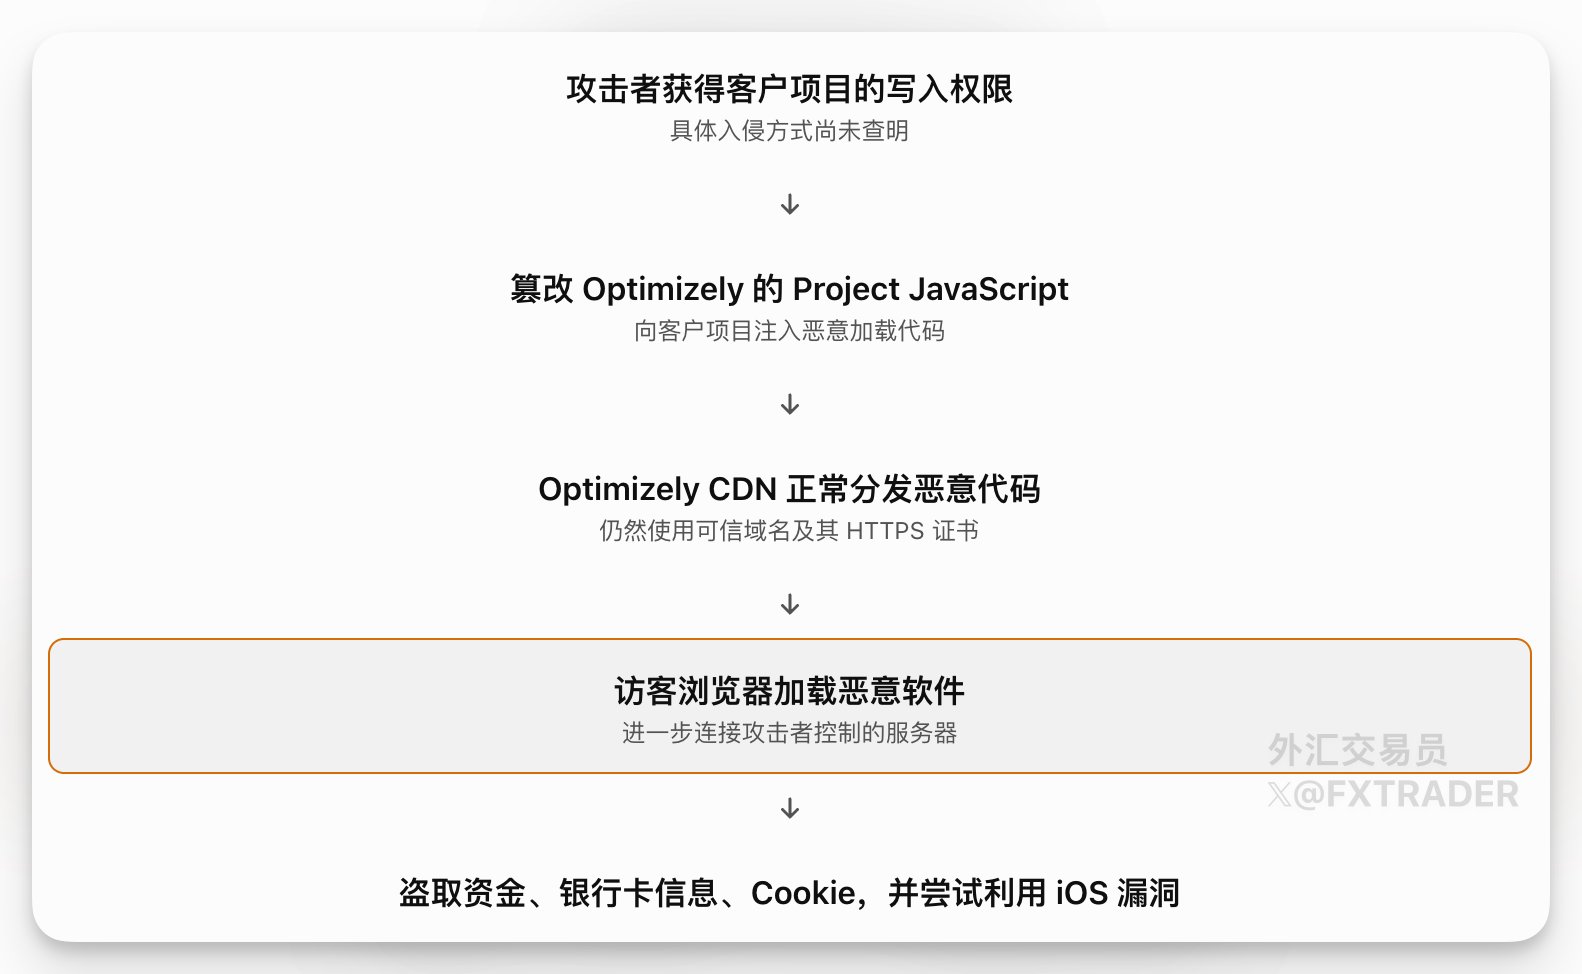
很多大型企业使用Optimizely Web进行A/B测试、网页实验和用户体验优化。这些网站会在页面中加载Optimizely CDN提供的JavaScript文件,包括机构客户自行添加的ProjectJS。
攻击者通过向ProjectJS注入恶意代码,再由Optimizely CDN正常分发,最终使得访客的浏览器自动加载恶意软件,面临银行卡信息、Cookie以及iOS漏洞等风险。
Report URI表示,至于攻击者究竟是入侵了Optimizely系统、盗取了拥有跨客户访问权限的凭证,还是利用了其他漏洞,目前尚未得到确认。