2026 年 11 月 16 日,攻击者利用数字体验与实验平台 Optimizely(Optimizely Web Experimentation)账户注册流程中的安全漏洞,篡改了 178 家组织的 188 个客户项目代码片段(占英国兰开夏郡网络安全监测公司 Report URI 抽检 1,611 个独立片段的 11.67%report-uri+2),借由受信任的内容分发网络(CDN)向全球高流量网站的访问者持续投放恶意 JavaScript 脚本逾 13 小时bleepingc…+2。该多功能恶意载荷(被部分安全媒体追踪为 OPTIMJACKsecurityo…+1)同时执行 8 条区块链的加密货币钱包地址替换、支付卡号与 CVV 侧录、浏览器 Cookie 与页面截图窃取,以及针对 iPhone 和 iPad 的 Coruna 与 DarkSword 漏洞利用工具包投放report-uri+1;据 Report URI 统计,到 UTC 时间 11 月 16 日 21:52,188 个受感染代码片段中 187 个已完成清理,最后一个英国电信商 TalkTalk 的片段在次日 00:44 UTC 被重写,而攻击者设在 1688360.cc 的载荷服务器在 00:35 UTC 仍在正常响应report-uri+1。已核实的链上加密货币被盗金额约为 7,040 美元bleepingc…+1。
同期安全形势
这起事件发生在连续数周密集爆发的网络安全事故与系统故障之后,并非孤立个案CNBC+1。就在恶意脚本曝出的几天前,摩根大通、富国银行和美国银行等银行巨头的在线银行服务刚因技术故障延迟,夜间无法为客户处理在线银行业务CNBC;更早前,Microsoft 365 发生大规模宕机,导致 Teams 与 Outlook 等核心服务中断数小时,美国还因旧式航空电子系统集成出现技术故障导致全美航班停飞CNBC。据美国消费者新闻与商业频道(CNBC)报道,过去几周接连不断的事故暴露了数字系统的脆弱性CNBC。
10 月被一些分析师称作“黑色十月”(也有人称之为“黑客十月”)经济学人。据 CNBC-TV18 引述,这段时期印度 eMudhra 和全球 PHP 遭到入侵,此外还发生了其他多起事件CNBC;据《经济学人》报道,AI 被用来发现 PHP 语言中的一处严重漏洞,该漏洞在补丁部署前就被泄露,导致许多网站被暂时下线修复经济学人。进入 11 月,欧洲多国超市冷柜温度被调高,毁掉价值数百万欧元的食品;网络犯罪分子还从丹麦人口登记系统、美国国土安全部和联邦调查局窃取数据,日本已宣布进入网络安全紧急状态经济学人。10 月 21 日,开源 AI 工具 LiteLLM 的制造商宣布再次遭到黑客入侵,此前 3 月发生的类似事件曾使数千家组织面临风险;LiteLLM 后来把 10 月这轮攻击追溯到 5 月误将一把主密钥提交到公开 GitHub 仓库,且该密钥在暴露后未被撤销,威胁行为者据此获得了其 GitHub 账户的“所有者级访问权限”经济学人+1。11 月 3 日,英国国家网络安全中心负责人理查德·霍恩警告称,未来几个月可能会出现“网络事件数量前所未有的上升”经济学人。Optimizely 事件的曝光正处在这一时间节点上CNBC+1。
植入路径与载荷机制
本次供应链攻击通过篡改客户在 Optimizely 仪表板中配置的自定义代码字段实现,未破坏受影响网站自身的基础设施或代码库report-uri+1。Optimizely Web 的标准工作机制是让每个客户网页从 cdn.optimizely.com(或客户自定义的 CNAME 第一方子域名,例如 opt.scheels.com、www.vodafone.com.au、client.home-design.ikea.com 或 ikea.com/ext/optimizelyjs/s/united_states_web.js 路径下的第一方脚本)加载一段含有效 TLS 证书的 JavaScript 代码片段report-uri+2。该片段除包含 Optimizely 核心代码与客户 A/B 测试实验配置外,还设有一个名为「项目 JavaScript」(字段名 projectJS)的可选字段,供客户编写在每个页面加载时自动执行的自定义代码report-uri+1。印度斯坦时报把这一平台描述为一个“基于人工智能的 A/B 测试系统”印度斯坦时报。Optimizely 官方在向媒体提供的声明中确认,未经授权的攻击者利用了其 Experimentation 账户注册流程中的一个漏洞,获得了向部分客户项目写入代码的权限bleepingc…+2。由于文件依然通过拥有合法证书且被各网站列入白名单的 cdn.optimizely.com 分发,且并非 CDN 缓存投毒,网页原有的子资源完整性(SRI)校验无法对此类动态更新的实验脚本生效,导致恶意加载器在访问者浏览器中以完整页面权限直接执行report-uri+2。在某些案例中(如 GitLab),网站上的 Cookie 同意管理器加载了 Optimizely 捆绑包,进而拉取了第二阶段恶意脚本securityo…。Report URI 在其博客中总结,关键教训是受信任的 JavaScript 也可能变得不可信:即使网站自身的代码和基础设施未被攻破,仍可能通过第三方依赖而遭到入侵CNBC。
攻击者在 projectJS 字段中注入了三种变体的恶意加载器,以对抗安全检索与内容安全策略(CSP)拦截bleepingc…+1。第一种是明文脚本标签,直接通过 document.createElement('script') 动态创建脚本标签并指向外部载荷地址 https://1688360.cc/track.js(托管于 Google Cloud 的服务器),绝大多数受感染代码片段采用此形式report-uri+1。第二种是 Base64 编码混淆,将同一 URL 经 Base64 编码后通过 JavaScript 的 atob() 函数解码加载,使针对域名字符串 1688360.cc 的直接搜索无法命中;协同软件商 Smartsheet 的代码片段在事件处置期间曾被清理过一次,但随即被攻击者用该 Base64 变体重新感染,表明攻击者在初期清理阶段仍保有写入权限report-uri+1。第三种是完整内联副本,在 projectJS 内直接嵌入完整载荷代码并通过 eval 执行,当网站配置了阻止加载外部域名 1688360.cc 的规则但允许 unsafe-eval 时,该内联备份仍可运行report-uri+1。
第二阶段核心载荷 track.js(体积约 30 KB)通过在 Google Cloud 服务器上设置 15 秒的 HTTP cache-control 响应头,实现了当日的高频在线热更新securityo…。Report URI 监测显示,攻击者在 11 月 16 日全天对该载荷进行了 26 次重构,不断追加收款钱包地址与新功能模块,但未移除已有模块report-uri;软件供应链安全公司 StepSecurity 的技术分析亦指出,操作者曾在两小时内至少编辑载荷 4 次,文件体积从 28,877 字节增长 5.38% 至 30,430 字节securityo…+1。每位受影响网站的访问者都会接收到同一个 track.js 脚本,其中四个功能模块同时处于激活状态,实际触发的行为取决于访问者使用的设备及在页面上的交互操作report-uri。
| 模块名称 | 植入/激活时间(UTC) | 目标对象与触发条件 | 核心技术手段 | 数据外传端点 / 载荷来源 |
|---|---|---|---|---|
| 加密货币地址剪贴板与页面劫持(Crypto Clipper) | 2026-11-16 08:10(首个 track.js 构建版)report-uri |
页面含比特币(BTC)、以太坊(ETH)及 EVM 链、波场(TRON)、Solana、TON、莱特币(LTC)、比特币现金(BCH)、狗狗币(DOGE)共 8 类有效地址report-uri+1 | 校验地址校验和(Checksum);扫描并替换页面文本、表单输入、链接、图片、navigator.clipboard 复制事件、外发 fetch/XHR 请求、window.open 及 iOS 分享表单中的地址,并钩取 Function.prototype.call 与 applyreport-uri+1 |
直接将资金导向攻击者硬编码在脚本开头的加密货币钱包地址report-uri+1 |
| Cookie 与屏幕截图窃取(Cookie & Screenshot Stealer) | 2026-11-16 08:10 随剪贴板模块运行report-uri+1 | 脚本在页面上“钱包”“存款”“发送”等支付关键词附近首次替换可见加密货币地址时触发report-uri+1 | 从控制服务器加载 html2canvas 渲染当前浏览器窗口的 JPEG 截图,同时读取当前页面 URL、被替换的原始钱包地址及最多 8,000 字符的未标记 HttpOnly 的 document.cookiereport-uri+1 |
通过 HTTP POST 发送至 https://1688360.cc/hit.phpreport-uri+1 |
| 支付卡侧录器(Card Skimmer) | 2026-11-16 13:43 追加写入 track.jsreport-uri |
用户在网站自建结账表单中输入支付卡号、有效期及 3 至 4 位 CVV 安全码(位于 Stripe、Adyen 等跨域托管支付 iframe 内的表单不受影响)report-uri+1 | 监听表单提交与所有 fetch/XHR POST 请求,对卡号执行 Luhn 算法校验;集齐三项要素后利用 navigator.sendBeacon 外传,并在 sessionStorage 中写入 cc_ 前缀标记以防重复上传report-uri+1 |
通过 sendBeacon 发送至 https://1688360.cc/card.phpreport-uri+1 |
| iOS 漏洞利用工具包投放(Coruna & DarkSword) | 2026-11-16 17:13–17:57 追加第二批 iOS 路由域名report-uri+1 | 识别出 iPhone、iPad 或 iPod 的 User-Agent 访问者,按 iOS 系统版本分发不同漏洞利用链(iOS 18.7.3 及以上、iOS 26.3 及以上已修补)report-uri+1 | 从托管在香港和新加坡的两个 .icu 路由域名加载 boot.js 并注入隐藏 iframe:iOS 13–17 加载 Coruna(/A8/ 及 /JIUJIU888/index.js);iOS 18.x(至 18.6)加载 DarkSword(/B9/、/D11/、/D12/);iOS 26 加载设备指纹采集链(/C10/)。iOS 18.6 及更早版本页面每 60 秒强制刷新一次以重试漏洞利用report-uri+1 |
路由域名 5vobauua3ojpklx.icu 与 eil786npto9u5bq.icureport-uri |
波及范围与行业分布
根据率先发现并披露此次事件的英国安全公司 Report URI 创始人斯科特·赫尔姆(Scott Helme)发布的调查报告,研究团队从其爬虫数据中提取并检测了 1,611 个独立的 Optimizely 代码片段,确认其中属于 178 家组织的 188 个代码片段被植入了恶意代码(感染率 11.67%)report-uri+2。网络安全公司 HudsonRock 与 BleepingComputer 也分别通过独立证据及 urlscan.io 的历史扫描记录证实,这些受影响网站确实向访问者分发或尝试加载了上述恶意代码bleepingc…+1;StepSecurity 分析人员对公开 urlscan.io 遥测数据的检查则显示,在 UTC 时间 11 月 16 日 08:28 至 21:23 期间,共有跨越 30 个域名的 76 次第三方页面扫描请求了该恶意脚本securityo…。此外,威胁情报公司 Mallory 报告称识别出其他广告技术平台的端点在同期也据称分发了恶意脚本,在这种脚本被替换的情形下,攻击者可以在不实际接触大品牌自身代码的前提下攻击其客户印度斯坦时报+1。
暴露面的规模可以用三组相互独立的计数刻画:组数是 178 家组织与 188 个受感染片段report-uri;抽样覆盖面是 Report URI 检测的 1,611 个独立片段(主要来自其自有爬虫数据),对应 11.67% 的感染率report-uri+1;被动遥测面是 StepSecurity 在 30 个域名上观察到的 76 次请求恶意脚本的第三方页面扫描securityo…。BleepingComputer 通过 urlscan.io 的记录独立核对了一批加载或尝试加载恶意脚本的站点,包括 Zoom、KLM、GitLab、BBC、Scheels、CNN、American Girl、ManageBuilding、Smartsheet、Stamps.com 与 Salesforcebleepingc…。但这三组数字都是“域名/片段/扫描次数”口径,材料中没有任何一家机构给出受暴露访问者的人次或独立访客量级估计;BleepingComputer 明确写道,漏洞存在了多久、有多少网站访问者暴露于该恶意软件之下仍不清楚bleepingc…。
受影响的 178 家组织横跨 20 个行业类别,囊括了全球访问量最高的一批商业、金融、科技与新闻门户网站,甚至包括 Optimizely 自身的主门户与登录门户(optimizely.com、home.optimizely.com、login.optimizely.com、prep.login.optimizely.com)report-uri+1。据 Report URI 名单,除 Zoom、BBC、CNN、Salesforce、GitLab、宜家、汇丰银行、Equifax、法荷航航空、Ledger 和 Peacock 等被各家媒体反复点名的机构外,名单还延伸到 Fox News、NPR、ASPCA、Invisalign 等品牌CNBC+1。按行业统计,银行与金融业(32 家)、科技与 SaaS(23 家)以及零售与时尚(20 家)位居前三,三大行业合计达 75 家组织,占全部已确认受害组织的 42.13%report-uri+1。
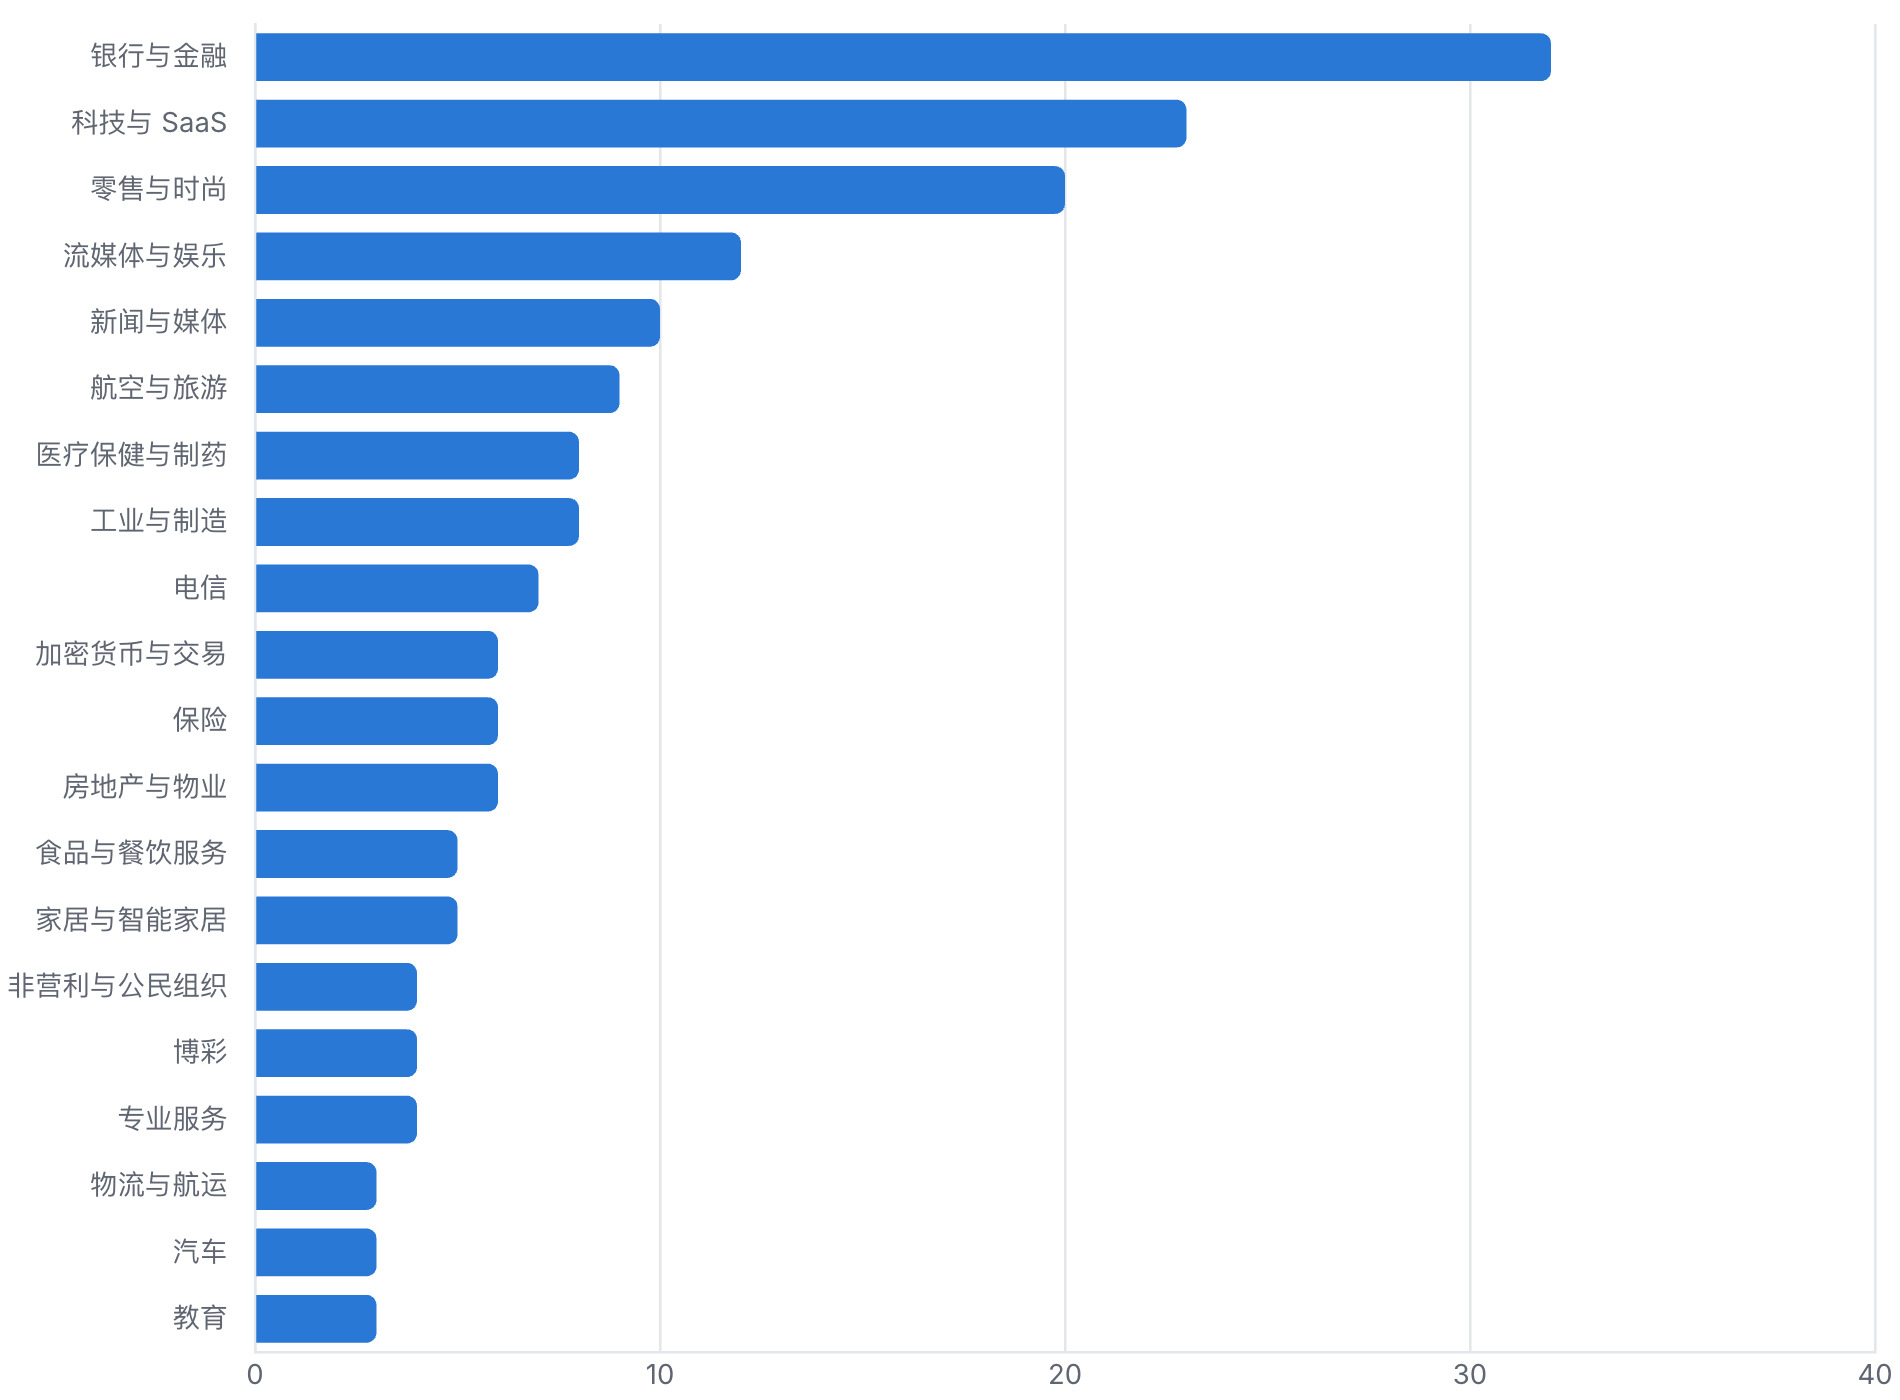
注:数据源自 Report URI 对 1,611 个独立 Optimizely 代码片段的扫描结果,共计 188 个受感染片段,归属于 20 个行业的 178 家组织。
从上图可见,攻击并未针对单一垂直领域定向投放,而是随 Optimizely 客户群的分布广泛波及金融、科技及消费端高流量平台report-uri。在地域分布上,受影响域名覆盖北美(美国、加拿大)、欧洲(英国、荷兰、德国、法国、西班牙、意大利、比利时、芬兰、挪威、丹麦、波兰)、亚太(中国香港、中国台湾、新加坡、澳大利亚、新西兰、日本、韩国、印度、马来西亚、菲律宾、印度尼西亚、越南)、中东与非洲(阿联酋、埃及、利比里亚)以及拉美(墨西哥、阿根廷)等多个国家和地区report-uri。例如汇丰银行(HSBC)旗下受波及的站点就同时涵盖了美国、中国香港、墨西哥、新加坡、澳大利亚、阿联酋、马来西亚、中国台湾、越南、埃及和菲律宾等 11 个司法管辖区的分支域名及恒生投资(www.hangsenginvestment.com);征信机构 Equifax 的美国主站及登录页(signin.my.equifax.com)、加拿大站、英国站及旗下就业核查平台 The Work Number 均在受感染名单中;服装品牌 Levi's 则集中波及日本、印尼、澳大利亚、马来西亚、菲律宾、新加坡、韩国与新西兰等 8 个亚太站点report-uri。Report URI 的完整名单按各行业内的 Tranco 网站排名排序,并标注了报告发布时(21:52 UTC)每个片段是否已清理report-uri。地域维度在材料中只体现为受影响域名所属的司法辖区与站点分支,没有任何按国家或地区的访客流量、请求量或暴露人次统计可供引用report-uri。
| 行业类别 | 受影响组织数量 | 代表性受害组织与受影响关键域名示例 |
|---|---|---|
| 银行与金融 | 32 家report-uri | Paychex、汇丰银行(美国/香港/墨西哥/新加坡/台湾等分支)、Equifax(美/加/英及 signin.my.equifax.com)、荷兰银行(ABN AMRO 德/荷/比站点)、TaxAct、Funding Circle、恒生投资report-uri |
| 科技与 SaaS | 23 家report-uri | Zoom(zoom.com、zoom.us)、Bitly(bit.ly、bitly.com)、Salesforce(pardot.com、exacttarget.com 等 8 个域名)、GitLab(gitlab.com)、Optimizely(含 login.optimizely.com)、Mixpanel、Typeform、Tableau、Smartsheet、MuleSoft、Thales/Imperva、QR Code Generator(含登录页)report-uri |
| 零售与时尚 | 20 家report-uri | 宜家(client.home-design.ikea.com)、ASOS、美泰(Mattel)、American Eagle、Scheels、American Girl、Crocs 印度、Levi's(日本与印尼等站点)report-uri |
| 流媒体与娱乐 | 12 家report-uri | Peacock、D&D Beyond、威世智(Wizards of the Coast)、NOW TV、Zattoo、Crave、Starz、SkyShowtime、SeaWorld、WOW(德国天空电视台)report-uri |
| 新闻与媒体 | 10 家report-uri | CNN(cnn.com、edition.cnn.com)、BBC(bbc.com、bbc.co.uk)、福克斯新闻(Fox News)、美国国家公共电台(NPR)、加拿大 CTV News、Fox Sports、BNN Bloomberg / CP24、Top Gearreport-uri |
| 航空与旅游 | 9 家report-uri | 阿拉斯加航空 / 夏威夷航空、泛航航空(Transavia)、法荷航集团(Air France-KLM)、荷兰皇家航空(KLM)、Trafalgarreport-uri |
| 医疗保健与制药 | 8 家report-uri | 隐适美(Invisalign)、武田制药(Takeda)、Covetrus、iTeroreport-uri |
| 工业与制造 | 8 家report-uri | 福禄克(Fluke 及其旗下 eMaint、Fluke Networks 等子品牌)、德国威能(Vaillant 德国站)report-uri |
| 电信 | 7 家report-uri | Virgin Media、Virgin Media O2、沃达丰澳大利亚(Vodafone Australia)、英国 O2、TPG Telecom、TalkTalkreport-uri |
| 加密货币与交易 | 6 家report-uri | 硬件钱包商 Ledger、IG 集团、OANDA / Coinpass、interactive investor、TMS Brokersreport-uri |
| 保险、地产及其他 10 个行业 | 43 家report-uri | 保险(Asurion、Mutual of Omaha、Admiral 等 6 家);房地产(Buildium 等 6 家);餐饮(喜力、星巴克加拿大、order.online 等 5 家);智能家居(Resideo、霍尼韦尔家居、Chamberlain 等 5 家);非营利(Change.org、ASPCA、联合国儿童基金会美国分会 UNICEF USA 等 4 家);博彩(PokerStars、Betsson 等 4 家);专业服务(富而德律师事务所 Freshfields 等 4 家);物流(ShipStation、Stamps.com 等 3 家);汽车(Lucid Motors 等 3 家);教育(Walden University 等 3 家)report-uri |
事件演进时间线
本次攻击的前期基础设施准备可追溯至 2026 年 9 月中旬,而针对 Optimizely Web 平台的集中注入与投放则主要发生在 UTC 时间 2026 年 11 月 16 日 04:21 至 21:52(北京时间 11 月 16 日 12:21 至 11 月 17 日 05:52)之间,核心暴露窗口超过 13 小时report-uri+1。
- 2026-09-17攻击者操纵的注入器域名 webshell.lol 首次通过 SEO 外链面板脚本出现在土耳其网站上report-uri
- 2026-11-0917:52 注册首个 iOS 漏洞利用路由域名 5vobauua3ojpklx.icureport-uri
- 2026-11-1311月13日至16日通过 Kissmetrics、StorifyMe 和 Minute Media 脚本向多家网站注入 webshell.lol/get.jsreport-uri
- 2026-11-1604:21 首见 BBC 的 Optimizely 代码片段被植入恶意代码;08:28 首见加载 1688360.cc/track.js;13:43 追加信用卡侧录模块;20:40 启动大规模清理;21:52 仅剩 1 个片段未清理report-uri
- 2026-11-1700:44 最后一个受感染片段(TalkTalk)完成重写清理;01:02 Optimizely 状态页发布修复通报,但攻击者载荷服务器在 00:35 仍保持响应Optimizely+1
上图梳理了从攻击者早期基础设施铺设到 Optimizely 完成代码片段清理的完整脉络,各阶段具体时刻的演进节点如下(均同时标明 UTC 与北京时间):
2026-09-17|同一威胁行为体操纵的注入器域名webshell.lol首次通过一个 SEO“外链面板”脚本出现在土耳其网站上report-uri。2026-11-09 17:52 UTC(北京时间11-10 01:52)|攻击者注册首个用于分发 iOS 漏洞利用工具包的路由域名5vobauua3ojpklx.icu,该域名于 11 月 12 日前激活report-uri+1。2026-11-13至2026-11-16|在攻击 Optimizely 前的一波行动中,攻击者通过 Kissmetrics、StorifyMe 和 Minute Media 的第三方脚本,向securitybank.com、faz.net、smh.com.au、vidaxl和foxsports.com等网站注入了webshell.lol/get.jsreport-uri。2026-11-16 02:21 UTC(北京时间11-16 10:21)|urlscan.io捕获到 BBC 网站 Optimizely 代码片段最后一次未被污染的干净快照report-uri。2026-11-16 04:21 UTC(北京时间11-16 12:21)|首次观测到针对 Optimizely 的代码注入,BBC 的 Optimizely 代码片段开始加载前一波攻击使用的webshell.lol注入器report-uri+1。2026-11-16 04:28–05:23 UTC(北京时间11-16 12:28–13:23)|攻击者为新载荷域名1688360.cc签发 TLS 证书,并于05:23 UTC完成域名注册report-uri。2026-11-16 08:10 UTC(北京时间11-16 16:10)|包含加密货币地址替换功能的首个track.js构建版本生成report-uri。2026-11-16 08:28 UTC(北京时间11-16 16:28)|首次在bbc.com上观测到加载1688360.cc/track.jsreport-uri。2026-11-16 11:20 UTC(北京时间11-16 19:20)|Zoom 的 Optimizely 代码片段被篡改(依据响应头Last-Modified时间戳)report-uri。2026-11-16 13:03–13:05 UTC(北京时间11-16 21:03–21:05)|攻击者将部分已窃取的加密货币归集转移至交易所,其中以太坊链上的 USDC 被转入一个 HitBTC 交易所存款地址report-uri。2026-11-16 13:43 UTC(北京时间11-16 21:43)|攻击者在线更新track.js,将支付卡侧录模块追加进恶意载荷report-uri。2026-11-16 16:38 UTC(北京时间11-17 00:38)|攻击者注册第二个 iOS 漏洞利用路由域名eil786npto9u5bq.icureport-uri。2026-11-16 17:13–17:57 UTC(北京时间11-17 01:13–01:57)|第二个 iOS 路由主机被加入脚本,针对所有 iOS 18.6 及更早版本访问者的隐藏 Coruna/DarkSword iframe 注入全面生效,载荷最终版本于17:56 UTC上线report-uri+1。2026-11-16 19:24–19:59 UTC(北京时间11-17 03:24–03:59)|Report URI 执行全量扫描,在 1,611 个 Optimizely 代码片段中检出 186 个受感染片段(连同此前已被清理的片段合计确认 188 个),并截至19:25 UTC统计链上被盗金额约 7,040 美元report-uri。2026-11-16(当日,材料未给出具体时刻)|赫尔姆在 X 上公开披露:“我们发现恶意 JavaScript 正通过 Optimizely 向全球一些最大的网站投放,178 家组织受到影响”,并列出 Zoom、BBC、CNN、汇丰银行、Salesforce、GitLab、荷兰皇家航空、宜家、Equifax、Ledger 等名单CNBC+2;Report URI 同日在其博客发布完整技术报告report-uri。2026-11-16 20:40–21:10 UTC(北京时间11-17 04:40–05:10)|Optimizely 展开大规模清理:Ledger 的代码片段于20:41 UTC清理,CNN 于20:56:21 UTC重写,Smartsheet 于20:56:45 UTC重写(当时尚有 169 个片段处于感染状态),BBC 于21:07 UTC清理,Typeform 与 Zoom 分别于21:36:23 UTC和21:38:09 UTC完成重写report-uri+1。2026-11-16 21:52 UTC(北京时间11-17 05:52)|Report URI 复查显示,188 个受感染代码片段中已有 187 个完成清理,仅剩英国电信商 TalkTalk 的 1 个片段(cdn-pci.optimizely.com/public/17910580195/s/sales_snippet.js)仍携带恶意代码report-uri+1。2026-11-17 00:30–00:44 UTC(北京时间11-17 08:30–08:44)|独立安全研究人员在00:30–00:35 UTC复测发现,攻击者服务器https://1688360.cc/track.js仍返回 HTTP 200 状态码及 29,882 字节的完整恶意载荷;00:44:26 UTC,最后一个残留的 TalkTalk 代码片段完成重写清理DEV Commu…。2026-11-17 01:02 UTC(北京时间11-17 09:02)|Optimizely 在官方服务状态页(status.optimizely.com)发布事件通报,状态显示为“监控中”,并注明事件影响 Web Experimentation 的代码片段分发;同一时间公司官方 X 账号(@Optimizely)发帖称已定位并控制事件、封锁易受攻击路径、移除注入代码并已直接联系客户Optimizely+2。
在“如何发现”这一环,材料给出的链条是检测能力加人工核验,而不是某个自动告警的触发记录。Report URI 表示这类攻击正是其平台设计用来检测的对象:平台能够识别受信任 JavaScript 的意外变更、发现新加载的脚本、并揭示指向外部目的地的可疑连接;在本案中,即便原始脚本是从受信任的 Optimizely 域名提供的,这些信号也足以暴露恶意活动report-uri。赫尔姆本人 11 月 16 日在 X 上以“这是一起大事件”开头公开了发现结果Gizmodo+1,Report URI 同日发布完整报告并保留了每个受感染文件的副本、响应头和 SHA-256 哈希作为证据report-uri。从“发现”到“确认”的间隔可以从两条独立记录侧写:Report URI 的检出以 19:24–19:59 UTC 的全量扫描(186/1,611)为量化节点report-uri,而 BleepingComputer 则用 urlscan.io 的第三方扫描记录独立复核了恶意脚本在多个站点上的加载或尝试加载bleepingc…。团队究竟在 16 日哪一刻首次察觉片段异常、依据什么信号触发排查,材料没有交代,见文末材料边界。
目前事件处置停留在 Optimizely 完成代码片段清理与账户重置、持续监控服务状态的阶段:状态页 11 月 16 日条目仍标注为未解决的 Web Experimentation 安全事件,并处于监控更新状态Optimizely,攻击者设在外部域名 1688360.cc 的载荷服务器何时被关停以及官方完整根因调查报告的发布尚无已知时间点Optimizely+2。
各方回应与防御表现
事件曝光后,平台方 Optimizely、部分受波及企业及安全研究机构相继公布了应急处置措施与防御评估结果bleepingc…+2。Optimizely 发言人维多利亚·约翰逊(Victoria Johnson)及公司向 BleepingComputer 和 Gizmodo 提供的声明表示,公司在发现攻击者利用 Experimentation 账户注册流程漏洞向部分客户项目添加恶意 JavaScript 后,已采取五项技术补救措施:封锁对该漏洞路径的访问并部署修复补丁;从受影响的客户项目中移除被注入的恶意代码;终止活跃会话、吊销令牌并重置受影响用户账户的访问权限;在 Cloudflare 层面拦截任何未经授权代码的投递;直接通知所有受影响的客户X+3。
官方通报的时间与措辞可以逐条对照。服务状态页的条目 11 月 17 日 01:02 UTC 发布,正文为“今天早些时候,Optimizely 发现了一起安全事件,一名未经授权方利用了 Experimentation 中的一个漏洞,并用它向部分客户项目添加了恶意 JavaScript。我们已修复该漏洞并从受影响项目中移除了注入的代码。我们还采取措施保护受影响的用户账户,并部署了额外防护以阻止未经授权的代码被投递”,事件归属为 Web Experimentation 的代码片段分发Optimizely;状态页首页同时保留未解决的 Web Experimentation 安全事件与监控中状态,并提示其 v1 构建服务已于 2026 年 9 月 30 日终止生命周期、不会针对本次事件获得修复补丁Optimizely。官方 X 账号的表述更简,称已“定位并控制”事件、封锁易受攻击路径、移除注入代码并直接联系客户,并引导关注状态页更新X。公司对媒体的说法则补充了“终止活跃会话、吊销令牌、在 Cloudflare 拦截代码投递”这几项状态页未列出的细节bleepingc…。Optimizely 支持站点上的安全公告中心截至 2026 年 11 月 2 日的更新仍只列出 .NET Brotli 与 Node.js 安全漏洞等既往公告,未见与本次事件对应的条目,服务状态页则提供了通过电子邮件或短信订阅 Web Experimentation 安全事件更新的入口Optimizely+1。
在受影响组织方面,企业软件商 Salesforce 与征信巨头 Equifax 公开回应了处置进展bleepingc…+2。Salesforce 向媒体确认正在调查部分网站所使用的 Optimizely 脚本遭恶意篡改一事,并作为预防措施确认已在预览和生产实例中全面禁用 Optimizely 脚本,承诺若发现客户数据遭到未经授权的访问将毫不迟疑地通知受影响客户bleepingc…+1。Equifax 同样对此展开了内部调查并停止使用 Optimizely 平台,同时声明未发现其自身系统遭到入侵的证据8world+1。截至路透社发稿时,苹果、Zoom、汇丰银行、CNN 和宜家尚未就置评请求作出公开回应印度快报。
安全厂商与研究机构则重点评估了现有网页安全机制在此次供应链攻击中的实际拦截效果,并给出排查建议report-uri+2。Report URI 对与受影响组织关联的 256 个主机进行了内容安全策略(CSP)评估,发现由于恶意代码驻留在受信任供应商托管且动态变更的文件中,传统的源码仓库扫描和 Cookie 同意横幅均未能阻止攻击tmcnet+1。在被评估的站点中,有 68 个站点完全没有配置 CSP;50 个站点的策略允许恶意脚本执行及数据外泄;17 个站点虽然允许载荷运行,但通过严格的 connect-src 规则阻止了数据外传;仅有 24 个站点完全拦截了载荷,报告原文把这 24 家机构完全拦截载荷的比例记作 15%tmcnet,若按文中 68+50+17+24=159 这四类可归类的站点合计复算,比例为 15.09%计算。依赖 strict-dynamic 或允许 unsafe-eval 的站点则让外部脚本或其内联 eval 备用方案得以运行tmcnet+1。针对后续加固,安全研究人员建议所有使用 Optimizely Web 的机构立即审查项目的 Last-Modified 响应头并比对 projectJS 字段差异,清理未知 <script> 标签或 atob() 调用;轮换所有 Optimizely 账户凭证、API 令牌及存储在非 HttpOnly Cookie 中的会话令牌;将结账支付卡输入框置于跨域支付服务商(如 Stripe、Adyen)的 iframe 内;并在 CSP 响应头中移除 unsafe-evaltmcnet+2。对于在 11 月 16 日访问过受影响网站的个人用户,BleepingComputer 与安全分析人员建议核查当日发起的加密货币转账收款地址是否被篡改、监控信用卡账单是否存在未授权交易并及时联系发卡行,同时将 iPhone 和 iPad 升级至已修补相关漏洞的 iOS 18.7.3 或 iOS 26.3 及以上版本bleepingc…+1。
实际危害与归因分析
从已核实的直接经济损失来看,此次攻击虽然波及范围极广,但截至事件清理前夕在区块链上确认的被盗资金规模相对有限,约为 6,600 至 7,040 美元report-uri+2。Report URI 统计显示,截至 UTC 时间 11 月 16 日 19:25,攻击者在 track.js 中嵌入的钱包地址在约 9 小时内收到了折合 7,043 美元(报告正文概数记为约 7,040 美元)的加密货币report-uri+1。损失的完整核算尚未进行,但 Gizmodo 引述 Report URI 的初步情况指出,这与 11 月初 Binance 遭遇的大规模加密货币盗窃案相去甚远印度斯坦时报+1。BleepingComputer 与独立研究人员随后对恶意脚本中的加密货币钱包地址进行了链上核查,指出由于部分钱包(如波场钱包自 2026 年 3 月起即在使用)在此次攻击前就已处于活跃状态,因此很难确定在此次行动期间究竟被窃取了多少加密货币bleepingc…+1。此外,由于 Optimizely 清理服务端代码片段并不能清除访问者浏览器本地已缓存的旧版受感染脚本,也无法覆盖将代码片段本地化部署的站点或此前通过 Kissmetrics 等渠道感染的网站,只要 1688360.cc/track.js 载荷服务器仍在运行,长尾受害者仍可能继续向攻击者钱包转账DEV Commu…。独立研究人员在 UTC 时间 11 月 17 日 00:30 通过 mempool.space 复查比特币收款地址时证实,在 Report URI 截至 16 日 19:25 UTC 的快照之后,该地址又新收到了一笔约 0.002308 BTC 的款项,累计收款增至 0.08528782 BTCDEV Commu…+1。
| 区块链 / 币种 | 攻击者硬编码钱包地址 | Report URI 统计收款额(截至 11-16 19:25 UTC) | BleepingComputer 链上核查与后续复查状态 | 折合美元估值与资金流向 |
|---|---|---|---|---|
| 比特币(BTC) | 19g9rZcPeiz8rUvyWpTRyXXhPnjsWrc3kWbleepingc…+1 |
0.08298 BTC(4 笔交易)report-uri | BleepingComputer 记 0.08298 BTC(7 笔交易)bleepingc…;11-17 00:30 UTC 复查增至 0.08528782 BTC(5 笔交易,7 个 funded_txo)DEV Commu… | 约 5,380 美元(截至 16 日 19:25 UTC),未花费/未转移report-uri+1 |
| 莱特币(LTC) | ltc1q3wp7g6ds0ggg6fl6kncpa4sepn0q3qfacgred5bleepingc…+1 |
17.02 LTC(3 笔交易)report-uri | 17.02 LTC(3 笔交易)bleepingc… | 约 762 美元bleepingc…+1 |
| 波场(TRON:USDT / TRX) | THvs6p56XkUiMkJeSc51cAP64u2RsTYqxableepingc…+1 |
662.9 USDT + 184 TRXreport-uri | 662.9 USDT + 184 TRX(50 笔交易,该地址自 2026 年 3 月起活跃)bleepingc…+1 | 约 719 美元bleepingc…+1 |
| 以太坊(ETH / USDC) | 0xC4026b06D82b0F0B363eda0642D61CfbDc17884ebleepingc…+1 |
0.055 ETHreport-uri | BleepingComputer 记 0.074 ETH(6 笔交易)bleepingc… | 约 100 美元;以太坊上的 USDC 于 13:03–13:05 UTC 被转入 HitBTC 存款地址bleepingc…+1 |
| 币安智能链(BSC:USDT) | 0xC4026b06D82b0F0B363eda0642D61CfbDc17884e(与 ETH 同地址)bleepingc…+1 |
82 USDTreport-uri | 82 USDT(2 笔交易)bleepingc… | 约 82 美元bleepingc…+1 |
| Solana(SOL) | FVtL8NMYS9PA1v3HE67XUGCtGA9JaZUvqav2fU2LrV5nbleepingc… |
未提及 | 0(0 笔交易)bleepingc… | 0bleepingc… |
| TON(标准与原始格式) | UQAgM1VqSZQiJLSG5w-ovurq5CZdxLEK3_7CMmwALTA5e09p 及 0:2033556a49942224b486e70fa8beeaeae4265dc4b10adffec2326c002d30397bbleepingc… |
未提及 | 0(0 笔交易)bleepingc… | 0bleepingc… |
| 比特币现金(BCH) | qzkaaf8n6grmpr0d9lx8xutn3r9lk722f566hhpe58bleepingc… |
未提及 | 0(0 笔交易)bleepingc… | 0bleepingc… |
| 狗狗币(DOGE) | DBEGrxRF7KMSuhTS4c1MFviStU6efdMnu5bleepingc… |
未提及 | 0(0 笔交易)bleepingc… | 0bleepingc… |
在非加密货币危害方面,实际受损规模目前仍处于盲区report-uri+1。Report URI 与路透社均指出,由于攻击者的接收服务器(1688360.cc/card.php 与 1688360.cc/hit.php)由攻击者单方控制,外部研究人员无法得知究竟有多少张信用卡的卡号与 CVV、多少个非 HttpOnly 会话 Cookie 与页面截图被成功传回攻击者服务器,也无法确认 Coruna 与 DarkSword 漏洞利用工具包在多少台 iPhone 或 iPad 上成功实现了代码执行或植入report-uri+1。Report URI 原文写明:“我们无法看到有多少张卡或 Cookie 到达了 1688360.cc”report-uri;路透社亦表示,目前无法确定该代码在每个案例中是否被成功利用,以及由此造成的入侵程度8world+1。不过,由于 login.optimizely.com、signin.my.equifax.com 及 login.qr-code-generator.com 等涉及身份认证的页面均在受感染名单中,加之脚本具备窃取会话 Cookie 和截取屏幕画面的能力,在暴露窗口期内登录敏感服务的用户面临会话劫持与隐私外泄风险bleepingc…+1。除了窃密与盗币,载荷的另一层危害是页面内容被静默改写:脚本会在页面文本、表单、链接与图片中把合法钱包地址替换为攻击者地址,并随页面变化反复重扫,用户从受影响页面复制地址、或在该标签页开着时从别处复制地址,都可能粘贴成攻击者的地址report-uri。
在攻击归因上,现有材料呈现出“技术关联已确认、入侵方法未确认、无任何国家背景指认”的三层结构。安全媒体 securityonline.info 将本次行动命名为 OPTIMJACK Optimizely 恶意软件攻击活动,并把它归入一个“未归属的、以经济利益为动机的团体”,同时称已确认其与更早的 webshell.lol 注入器各波次(经 Kissmetrics、StorifyMe 和 Minute Media 投放)存在关联securityo…。支撑这一技术关联的证据链包括:其一,BBC 的 Optimizely 代码片段在 11 月 16 日 04:21 UTC 最早被植入的代码直接调用了 webshell.lol,而该域名正是同一行为体在 2026 年 9 月 17 日攻击土耳其网站、以及在 11 月 13 日至 16 日通过 Kissmetrics、StorifyMe 和 Minute Media 发起供应链攻击时使用的注入器域名report-uri+1;其二,本次投放的 Coruna iOS 漏洞利用加载器与 Report URI 在 2026 年 10 月从另一起攻击活动中捕获分析的样本在字节层面完全一致report-uri+1;其三,攻击者用于接收赃款的波场钱包地址自 2026 年 3 月起便已投入使用,说明该行为体在此次行动之前早已活跃report-uri;其四,两个 .icu iOS 路由域名分别在 11 月 9 日注册、11 月 12 日前活跃,以及 11 月 16 日 16:38 注册,按既定节奏与主载荷联动report-uri+1。securityonline.info 把上述链条定性为“已确认的技术归因”,而把攻击者究竟如何突破 Optimizely 账户归为“疑似归因”,并直接引述 Report URI 的原话:“我们不知道攻击者如何获得对这么多互不关联客户项目的写入权限:是 Optimizely 系统被攻破、是一个具备跨客户访问权限的被泄凭证,还是别的什么。这该由 Optimizely 来解释。需要说明的是,Optimizely 的 CDN 只是原样分发了它被给予的内容;这不是一次 CDN 缓存投毒攻击。”report-uri+1 土耳其媒体与科技媒体 shiftdelete 的报道同样写明,受感染脚本“现在几乎都已清理干净,但攻击者如何获得访问权限仍然未知”ShiftDele…,另一家媒体 thecurrencyanalytics 则以 OPTIMJACK 恶意软件袭击包括 Ledger 和 BBC 在内的 178 个网站为题,把它描述为利用 Optimizely 漏洞向网站注入恶意软件、窃取加密货币与信用卡的行动thecurren…。截至现有材料,没有任何机构把本次事件归因于具名的威胁组织或某个国家背景,也没有执法或情报机构就此发表定性。与此同时,美国国土安全部部长马克韦恩·马林(Markwayne Mullin)在福克斯新闻频道表示,美国情报机构并不认为近期那批导致银行在线业务中断、航班停飞与 Microsoft 365 宕机的停机事故是网络攻击造成的,目前亦无证据显示 Optimizely 恶意脚本事件与这些服务中断存在关联CNBC+1。
材料边界
本次研究在发现时点、漏洞利用根因与实际受损规模上存在多处证据缺口。现有材料只能确认 Report URI 的检测能力覆盖受信任 JavaScript 的异常变更、新脚本加载与可疑外连,赫尔姆于 11 月 16 日在 X 上公开披露,报告同日发布,以及 19:24–19:59 UTC 的全量扫描给出 186/1,611 的量化结果report-uri+2;团队在 16 日何时、因何信号首次发现片段异常,材料未交代。在跨客户写入权限成因上,Report URI 在报告中明确表示不清楚攻击者如何获得跨越 178 家互不关联客户项目的写入权限report-uri+1;Optimizely 官方虽确认攻击者利用了 Experimentation 账户注册流程中的一个漏洞,并列出封锁路径、打补丁、移除代码、终止会话吊销令牌、Cloudflare 拦截投递等处置Optimizely+3,但截至目前尚未发布详细的技术根因报告,未说明注册流程漏洞为何能越权修改既有企业客户乃至 Optimizely 自身门户的 projectJS 字段。也没有找到 Optimizely 向监管机构或执法部门报告此事的材料;其安全公告中心截至 11 月 2 日的更新未见本次事件条目,事件更新只发布在服务状态页Optimizely+1。关于有多少名网站访问者在 13 余小时的窗口期内加载了恶意代码、有多少张支付卡信息被侧录至 card.php、有多少 Cookie 和截图被发送至 hit.php,以及有多少台 iOS 设备被 Coruna 和 DarkSword 实际攻陷,Optimizely、受影响企业与安全厂商均未能提供统计数据bleepingc…+2。地域维度上,材料只有受影响域名所属的司法辖区与站点分支清单,以及报告按 Tranco 排名排序的说明,没有按国家或地区的访客量、请求量或暴露人次分布可供引用report-uri。
部分核心统计与定性依赖单一信源,且不同机构对链上数据和 CSP 拦截比例的统计口径存在差异。受影响组织总数(178 家)、受感染代码片段总数(188 个)、按 20 个行业的具体划分及 256 个主机的 CSP 评估结果,原始统计均出自 Report URI(Scott Helme)一家的爬虫抽检与研究报告,其他媒体与安全机构(如 BleepingComputer、StepSecurity、HudsonRock)仅对其中部分网站(如 30 个域名的 76 次 urlscan.io 扫描或 6 个主流网站片段)进行了抽样复核bleepingc…+3;“OPTIMJACK”这一命名及“未归属的经济动机团体”定性仅见于 securityonline.info 一家securityo…,其内容包含不少与 Report URI 一致的细节,但独立程度有限。关于 1688360.cc/track.js 在 11 月 17 日 00:35 UTC 仍然存活及 TalkTalk 片段于 00:44 UTC 完成重写的具体时刻,目前仅见于 DEV Community 独立安全研究人员的实测记录DEV Commu…。针对同一个比特币地址 19g9rZcPeiz8rUvyWpTRyXXhPnjsWrc3kW,Report URI 截至 16 日 19:25 UTC 记录为 0.08298 BTC(4 笔交易)report-uri,BleepingComputer 记录为 0.08298 BTC(7 笔交易)bleepingc…,而 DEV Community 研究人员在 17 日 00:30 UTC 经 mempool.space 核查解释称,该地址当时的交易笔数 tx_count 为 5 笔、累计收到 0.08528782 BTC,而 7 是已注资交易输出个数 funded_txo_countDEV Commu…;针对同一个以太坊地址 0xC4026b...,Report URI 记录收款为 0.055 ETH(约 100 美元)report-uri,BleepingComputer 记录为 0.074 ETH(约 100 美元)bleepingc…;总被盗金额方面,Report URI 与多数媒体记为约 7,040 美元report-uri+1,而 securityonline.info 记为约 6,600 至 7,040 美元securityo…。这些差异源于采样截止时间不同、币价折算波动以及将交易输出数与交易笔数按不同口径计入所致。此外,Report URI 的评估覆盖 256 个主机,文中列出 68 个无 CSP、50 个策略允许执行与外传、17 个允许执行但拦住外传、24 个完全拦截,并把 24 记为 15%tmcnet;按这四类合计 159 复算为 15.09%计算,与 256 或 178 均不完全对应,材料未说明 15% 的确切分母,因此本报告只引用原文的“24 个”与“15%”。
同期发生的其他安全事件与本次攻击之间并无材料证实存在关联。11 月 16 日前后另有一轮 Bitly 短链接劫持事件,大量十余年前的 X 旧帖(包括美国前总统特朗普、麦当劳、汉堡王、比尔·盖茨、贾斯廷·特鲁多、迈克·彭斯以及美国联邦调查局 2012 年的宣传帖)中的 Bitly 短链接被替换跳转目标,Bitly 方面承认存在允许不法人员重新利用非活跃旧链接的漏洞并表示正在停用受影响链接cnbeta;现有材料没有显示这轮短链接劫持与 Optimizely 脚本注入之间存在关联,两者应分开看待,而 Bitly 本身同时出现在 Optimizely 事件的受害名单中(bit.ly、bitly.com、arcg.is)report-uri+1。此外,本报告引用的“黑色十月”、LiteLLM 二次入侵、RubyGems 与 OpenAI 智能体相关事件均为同期或此前背景,材料未显示其与本次 Optimizely 事件有技术联系thenextweb+2。
核查结果
以下 5 句经逐句对照材料,5 句有部分内容在所引材料里没有找到依据,请谨慎采信:
- 〔支持度 0.5〕表格行 | 电信 | 7 家report-uri | Virgin Media、Virgin Media O2、沃达丰澳大利亚(Vodafone Australia)、英国 O2、TPG Telecom、TalkTalkreport-uri |(材料report-uri仅提到TalkTalk的代码片段未被清理,未写明TalkTalk归属于电信(Telecoms)类别)
- 〔支持度 0.5〕表格行 | Solana(SOL) |
FVtL8NMYS9PA1v3HE67XUGCtGA9JaZUvqav2fU2LrV5nbleepingc… | 未提及 | 0(0 笔交易)bleepingc… | 0bleepingc… |(仅引用了材料bleepingc…,缺少支持“Report URI 统计收款额(截至 11-16 19:25 UTC):未提及”的材料依据) - 〔支持度 0.5〕表格行 | TON(标准与原始格式) |
UQAgM1VqSZQiJLSG5w-ovurq5CZdxLEK3_7CMmwALTA5e09p及0:2033556a49942224b486e70fa8beeaeae4265dc4b10adffec2326c002d30397bbleepingc… | 未提及 | 0(0 笔交易)bleepingc… | 0bleepingc… |(仅引用了材料bleepingc…,缺少支持“Report URI 统计收款额(截至 11-16 19:25 UTC):未提及”的材料依据) - 〔支持度 0.5〕表格行 | 比特币现金(BCH) |
qzkaaf8n6grmpr0d9lx8xutn3r9lk722f566hhpe58bleepingc… | 未提及 | 0(0 笔交易)bleepingc… | 0bleepingc… |(仅引用了材料bleepingc…,缺少支持“Report URI 统计收款额(截至 11-16 19:25 UTC):未提及”的材料依据) - 〔支持度 0.5〕表格行 | 狗狗币(DOGE) |
DBEGrxRF7KMSuhTS4c1MFviStU6efdMnu5bleepingc… | 未提及 | 0(0 笔交易)bleepingc… | 0bleepingc… |(仅引用了材料bleepingc…,缺少支持“Report URI 统计收款额(截至 11-16 19:25 UTC):未提及”的材料依据)
另有 1 处出处标记所指材料与所在句子无关,已删去。
官网核对:对 2 句含具体数字 / 日期、只有转述来源的陈述,到发布主体官网核对原文:2 句在官网上没找到写明这句内容的页面(不算不符,仍以所引材料为据)。