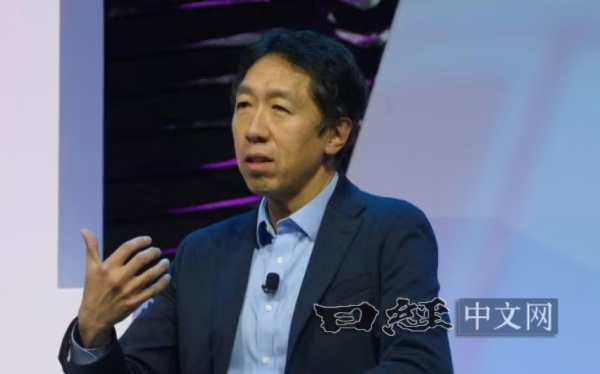
在美国一直领先的生成式AI(人工智能)开发领域,中国的存在感正在增强。中美AI性能差距不断缩小,凭借使用便利性,越来越多的个人和企业开始使用中国AI。与此同时,也已经发现AI工具被滥用的情况。面对被指存在信息泄露和政治风险的中国AI,应该如何应对?日本经济新闻采访了美国科学家、美国斯坦福大学兼职教授吴恩达(Andrew Ng)。
 |
吴恩达:多年来,我一直关注中国生成式AI的发展。始于2025年1月“DeepSeek冲击”的快速崛起,并不是中国AI突然变得强大,而是欧美终于意识到了中国AI长期以来持续进步所积累的实力。
中国最大的优势是开放的生态系统。许多新的AI以“开放型”方式公开技术信息,任何人都可以复制、修改。竞争对手也可以共享创意并自由尝试。反过来说,保守秘密就比较困难。知识传播越快,整个国家的创新也就越快。
相比之下,美国以不公开技术信息的“封闭型”为主。一些AI企业坚持保密主义,知识传播速度较慢。目前美国的优势,一是技术实力略微领先,二是更容易获得半导体产品,如英伟达生产的半导体。
中国AI已经从美国到非洲,在世界各地得到广泛采用。封闭型AI能够做到的事情,中国AI基本都能够做到。中国AI可以根据企业自身业务进行定制,而且使用费用低廉,这也有助于让更多人享受到AI带来的好处。
中国AI在网络防御方面也发挥着重要作用。讽刺的是,许多封闭型AI即使企业要求其协助发现漏洞等网络防御工作,也会拒绝。现实情况是,已经有很多企业开始依赖在安全方面也能够自由使用的中国开放型AI。
对于国家和企业建立“主权AI”而言,开放型AI同样有效。从机制上看,一旦信息公开,任何人都无法阻止其被使用。日本也未必需要“拥有”独立自主的AI。参与开放型AI的建设,同样能够有助于确保自身主权。
在中国,人们对AI持积极态度,这也是推动AI开发的有利因素。相比之下,许多美国民众并不喜欢AI,甚至对此感到恐惧。其中一个原因,是部分AI企业为了宣传和竞争而煽动恐惧情绪。
AI带来的利益远大于其弊端。许多关于风险的说法被夸大了。OpenAI出现的失控问题,是由于开发过程中监控和遏制措施不足造成的,应当通过技术加以解决。这并不是所谓“AI过于强大,将导致人类灭亡”的问题。
汽车和飞机在刚出现时也存在许多技术问题,但经过不断解决问题,最终变得相当安全。AI也应该沿着同样的道路发展。
从美国各州政府等已经通过的AI监管措施来看,获得通过的监管措施中,效果不佳的反而多于好的。主张加强监管的游说活动过于强大,反竞争性的监管正在占据优势。立法机构应当理解现实中正在发生的事情,为避免阻碍经济发展,暂时放慢引入监管措施的速度或许更加明智。
作为AI开发领先国家,中美两国并非完全没有可能在政府层面就AI开发的国际监管达成一致。不过,在双方互不信任的情况下,实现这一目标将十分困难。美国国内要求监管开放型AI的游说活动,也会成为中美合作的障碍。
吴恩达(Andrew Ng):毕业于美国加利福尼亚大学伯克利分校。曾主导美国谷歌和中国百度的AI研究。美国在线教育平台科赛拉创始人。