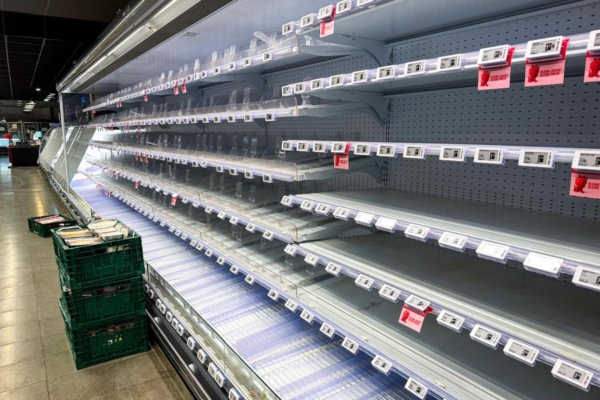
继10月份法国发生一系列网络攻击之后,本月至少有八个欧洲国家的超市冷藏柜遭到网络攻击。攻击者通过远程调整温度,导致受攻击的冷藏柜温度过热。
比利时、爱沙尼亚、德国、爱尔兰、意大利、荷兰、葡萄牙和瑞典等国遭受的网络攻击导致食品变质。法国食品巨头火枪手集团(Les Mousquetaires)的总裁蒂埃里‧科蒂亚尔(Thierry Cotillard)告诉当地媒体BFM电视台,法国发生的这些网攻事件给零售商造成了数千万欧元的损失。
两个亲俄黑客组织声称对此次攻击负责,但是克里姆林宫否认俄罗斯对此负有责任。
11月9日,法国指责伊朗伊斯兰革命卫队(Islamic Revolutionary Guard Corps,简称IRGC)对全国数百家超市发起黑客攻击,称这是一场「规模和侵略程度都史无前例的行动」。
据信,这些网络攻击是由黑客利用冷藏柜系统的互联网连接入侵系统,随后调高温度所引发的。
在上个月的攻击事件发生之后,法国国家网络安全机构敦促各商店使用安全的VPN来连接互联网、安装固件更新和更改密码等。
欧洲多地发生的类似事件引发了人们的疑问:美国的超市是否很快也会成为攻击目标?
11月5日,美国网络安全与基础设施安全局(U.S. Cybersecurity and Infrastructure Security Agency,简称CISA)、联邦调查局(FBI)以及农业部(Department of Agriculture,简称USDA)、交通部(Department of Transportation,简称DOT)和卫生与公众服务部(Department of Health and Human Services,简称HHS)敦促美国企业对储存食品和药品的制冷系统中存在的脆弱环节加强控制措施。
网络理论研究所(Cyber Theory Institute,简称CTI,总部位于纽约市)研究员安迪‧詹金森(Andy Jenkinson)告诉《大纪元时报》,冷藏柜面临的短期问题是缺乏数字「空间隔离」(air gap)。詹金森著有《从震网到旭日:20年的数字利用和网络战》(Stuxnet to Sunburst: 20 Years of Digital Exploitation and Cyber Warfare,2021)一书。
断开与互联网的连接——这在军事和计算机领域被称为「空间隔离」(air gap)——会使系统更难被黑客攻击。

「空间隔离可以阻止利用互联网连接进行非法访问的攻击。」詹金森说道。
不过他指出,虽然在最初有关冷藏柜攻击的报告中,被攻击的对象主要集中在旧式控制器和固件上,他认为真正的威胁具有更强的系统性。
美国军需品商店是否成为袭击目标?
詹金森表示:「近期针对丹佛斯(Danfoss)和萨布科贝尔(Sabcobel)制冷系统在欧洲各地的网络攻击已不再仅仅是商业上的骚扰。五角大楼目前正在积极调查,这些同样复杂的攻击手段是否与近期美国多家军需品商店的冷冻设备故障有关。」
《大纪元时报》已联系丹佛斯公司和萨布科贝尔公司征求意见,但截至发稿时尚未收到回复。
美国独立军事媒体《星条旗报》(Stars and Stripes)、英国路透社(Reuters)和英国《每日电讯报》(Daily Telegraph)均报导称,今年早些时候,多家美国军需品商店疑似遭到网络攻击,包括位于德国和英国的四家美军军需品商店以及位于亚利桑那州华楚卡堡(Fort Huachuca)的一家美军军需品商店。
美国战争部(Department of War,简称DOW)通过电子邮件回复了《大纪元时报》。
「我们注意到有关可能发生网络安全事件的猜测。」美国战争部发言人表示。「战争部监察长办公室(Office of Inspector General,简称OIG)下属的刑事调查机构——国防刑事调查局(Defense Criminal Investigative Service,简称DCIS)正在牵头进行联合调查。出于安全考虑,我们不对正在进行的执法调查发表评论。」

欧盟委员会(European Commission,简称EC)表示,冷藏柜攻击事件表明了数字威胁的破坏性潜力。
「这是蓄意破坏我们食品供应链,企图削弱消费者信心的行为,我们必须认真对待这个警告。」欧盟农业与食品专员(EU commissioner for agriculture and food)克里斯托夫‧汉森(Christophe Hansen)表示。「这类网络攻击一再发生,令人深感担忧。」
英国国家网络安全中心(National Cyber Security Centre,简称NCSC)负责人理查德‧霍恩(Richard Horne)在11月3日举行的2026年度NCSC审查会议上表示,如果零售公司和其它组织的领导人不能迅速应对这种情况,一旦发生更严重的灾难,他们可能很快就不得不向股东、客户和员工解释。
「当货架上没有食物,当灯不亮了,当企业倒闭时,我们可能不得不解释说,我们看到了预警信号,也明白其中的风险,却仍然没有做出正确的选择。」他说道。
谁是幕后黑手?
到目前为止,两个亲俄黑客组织「无名057(16)」(NoName057(16))和「Z笔测」(Z-Pentest)在即时通讯软件「电报」(Telegram)上发帖,声称对此次攻击负责。
但是华盛顿特区的网络政策和国际安全研究员奥列格‧沙基罗夫(Oleg Shakirov)在他的Substack专栏中写道,有充分的理由怀疑他们是否真的参与其中。
「和其他黑客行动主义者一样,『无名057(16)』和『Z笔测』都倾向于夸大其活动的影响。」沙基罗夫说道。「所以,宣称对这一场备受热议的攻击行动负责,对他们来说肯定不会有什么坏处。」

沙基罗夫告诉《大纪元时报》,「无名057(16)」和「Z笔测」更以一次性的机会主义网络攻击而闻名,而不是以大规模网络攻击活动而闻名。
他指出,2025年12月,33岁的维多利亚‧杜布拉诺娃(Victoria Dubranova)因涉嫌对加州弗农(Vernon)一家肉类加工公司发动网络攻击而被起诉,该攻击导致超过2,000磅的肉类变质。她被引渡并被控犯有该项攻击罪,据称该攻击是由「Z笔测」组织实施的,该组织有时也被称为「俄罗斯网络军队重生」(CyberArmyofRussia_Reborn,简称CARR)。
沙基罗夫还表示,2022年2月,就在俄罗斯入侵乌克兰两天后,俄罗斯媒体报导称,黑客组织「匿名者」(Anonymous)入侵了首都莫斯科附近谢利亚季诺(Selyatino)农业中心的设备,并试图破坏4万吨冷冻食品。
他表示,网络攻击有时是出于经济动机,有时是出于政治动机。
「然而这恰恰提醒了我们所有人,这种数字基础设施是多么脆弱。」沙基罗夫说道。
7月13日,美国联邦调查局(FBI)、国家安全局(National Security Agency,简称NSA)和其它两个美国机构与英国、法国、加拿大和其它九个国家联合发布网络安全公告,警告称与俄罗斯联邦安全局(Federal Security Service)下属机构「第16中心」(Center 16)有关联的俄罗斯网络行为者对关键基础设施网络构成威胁。据称,「第16中心」资助了一系列网络不法行为者。

11月5日,克里姆林宫否认参与了最近发生的冷藏柜袭击事件。
「这些说法荒谬至极。」克里姆林宫发言人德米特里‧佩斯科夫(Dmitry Peskov)告诉记者。「一如既往,这些说法完全没有任何逻辑,没有任何证据支持,然而现在却出现了针对我们国家的毫无根据的指控,将我们牵扯进所有事情中。」
美国会是下一个目标吗?
佛罗里达州坦帕湾地区(Tampa Bay)一家IT服务公司Coast2Coast MSP的首席执行官杰森‧拉德尼(Jason Radney)在给《大纪元时报》的电子邮件中表示,冷藏柜袭击很有可能发生在美国。
「同样的制冷和楼宇控制设备,以及同样的供应商远程访问习惯,在美国的商店里都很常见。」拉德尼说道。
「我不认为隔著大洋能起到任何保护作用。攻击者往往会重复使用那些有效的攻击手段,所以美国连锁企业应该把欧洲出现的情况视为预警信号,而不是将其仅仅看作是『别人的问题』。」
总部位于田纳西州纳什维尔(Nashville)的科技治理领导者瓜里诺顾问公司(Guarino Advisors)首席执行官特雷西‧瓜里诺(Tracy Guarino)告诉《大纪元时报》,对每一家担心黑客是否会以美国为攻击目标的美国超市和杂货店,她有一些建议。
「我想对所有美国杂货商说的是:不要等到事情发生才去发现问题。」瓜里诺说道。「找到供应链中的每一台控制器,检查它们是否能从互联网访问,并查明谁掌握著密码。」
瓜里诺表示,荷兰的例子说明了立即采取预防措施的重要性。
「法国发生网络攻击事件之后,荷兰的大多数商店都加强了系统安全防护。遭到袭击的正是少数几家没有加强防护措施的商店。」瓜里诺说道。「这就是教训:做好准备所花的成本,远低于冷藏柜温度升高造成的损失。」

美国食品杂货供应链公司结帐分销商先生(Mr. Checkout Distributors,总部位于佛罗里达州)的总裁乔尔‧戈德斯坦(Joel Goldstein)在给《大纪元时报》的电子邮件中表示,许多美国小型商店依赖于直接送货到店的路线,以及每周会多次为商店补货的区域分销商。他说,即使冷藏柜短暂断货,也能很快得到补货。
「而大型连锁店仍然采用与欧洲连锁店类似的集中式楼宇控制系统,所以我不会认为它们不在攻击目标之列。」戈德斯坦说道。
超市应该怎么做?
「杂货商应该清点所有联网设备,将制冷和楼宇系统与业务网络隔离,通过『多因素身分验证』(multi-factor authentication)和有时限的准入来限制供应商的远程访问,更改默认密码,并保留在网络出现故障时仍然能正常工作的手动温度警报装置。」拉德尼说道。
瓜里诺认为,有三个关键步骤。
「首先,在签署任何合同之前,必须对供应商进行尽职调查,包括系统出现故障时如何划分各自的责任。」瓜里诺说道。
「其次,必须指定一名风险负责人,无论是董事会委员会还是高管,因为如果没有指定的风险负责人,风险就没有人负责。」
「第三,对于任何绝不能允许出现故障的系统,都必须遵循国防级别的纪律。」
英国伦敦南岸大学(London South Bank University)预测与创新客座教授詹姆斯‧伍德胡森(James Woudhuysen)表示,软件工程师和维护实体基础设施的人员之间存在认知差距。
「电子和软件工程师对商用冷藏柜了解多少?」他告诉《大纪元时报》。

沃德胡森指出:「在过去的九年里,来自特定国家行为体(俄罗斯、朝鲜、伊朗)的威胁增长速度已经不可估量,而且他们在信息技术方面的能力也得到了提升。」
同时,他还批评了一种假设——即虚拟解决方案能够解决「物理世界」(physical world)问题,称其「非常愚蠢,非常硅谷化」(very foolish and very Silicon Valley)。
虽然通过空间隔离可以相对容易地解决超市冷柜的漏洞问题,但是未来还有更严峻的挑战。最近币安加密货币劫案(Binance crypto heist)就证明了这一点。
「当我们目睹数字边界遭到破坏所带来的实际后果时,一条规则很明确:访问先于利用。」詹金森说道。「除非确保了基础性的第三方依赖项的安全,否则这种网络物理威胁只会不断升级。」
前所未有的网络风险在全球范围内涌现
10月29日,朝鲜黑客在短短四分钟内从全球最大的加密货币交易所币安(Binance,始创于中国)窃取了价值63亿美元的加密货币。
加密资产本身并没有像超市冷藏柜那样连接到互联网,但币安公司在11月3日表示,与朝鲜有关联的黑客高手使用了一系列技术,包括虚假求职面试和恶意软件下载,入侵了该交易所的内部人工智能(AI)工具,窃取了63亿美元。
10月31日,美国联邦调查局(FBI)称,已确认一名代号为「交易叛徒」(TraderTraitor)的朝鲜籍人士是币安黑客攻击事件的幕后黑手。11月3日,朝鲜领导人金正恩的妹妹金与正否认了FBI的说法,称其为「荒谬的言论」(absurd rhetoric)。
霍恩表示,这些冷藏柜遭袭事件只是「冰山一角」(just the foothills),对于零售商、其它企业及各类机构而言,未来其将面临更大规模(攻击)的潜在问题。

霍恩在11月3日的一次演讲中表示:「在接下来的几个月里,我们极有可能面临网络安全事件数量空前增长的局面。但我们必须明确一点,这并非因为人工智能发明了攻击我们的新方法。」
「这是因为那些长期以来被容忍的漏洞,现在可以以过去无法想像的规模和速度被发现和利用。」霍恩在演讲中说道。
英国国家网络安全中心(NCSC)的年度报告指出:「到2028年,中国、俄罗斯和其它国家极有可能将人工智能网络攻击作为实现其地缘政治目标的常规手段,而英国将面临规模更大、速度更快的复杂网络攻击。」该报告还指出,人工智能驱动的恶意软件正在构成日益严重的威胁。
《大纪元时报》已联系沃尔玛(Walmart)、好市多(Costco)和克罗格(Kroger)等大型连锁超市,但截至发稿时尚未收到回复。
原文:Hackers Hit European Supermarket Freezers. Could the US Be Next? 刊登于英文《大纪元时报》。